پاکستان میں سائبر‑ایڈڈ مالی دھوکہ دہی کا بڑھتا ہوا خطرہ: آئی ایم ایف کی رپورٹ اور حفاظتی اقدامات
KM Afaq ·
پاکستان میں سائبر‑ایڈڈ مالی دھوکہ دہی کا بڑھتا ہوا خطرہ: آئی ایم ایف کی رپورٹ اور حفاظتی اقدامات — پاکستان میں سائبر‑ایڈڈ مالی دھوکہ دہی کے بڑھتے خطرے پر آئی ایم ایف کی رپورٹ اور بنکنگ سیکٹر کے حفاظتی اقدامات کا تفصیلی جائزہ۔
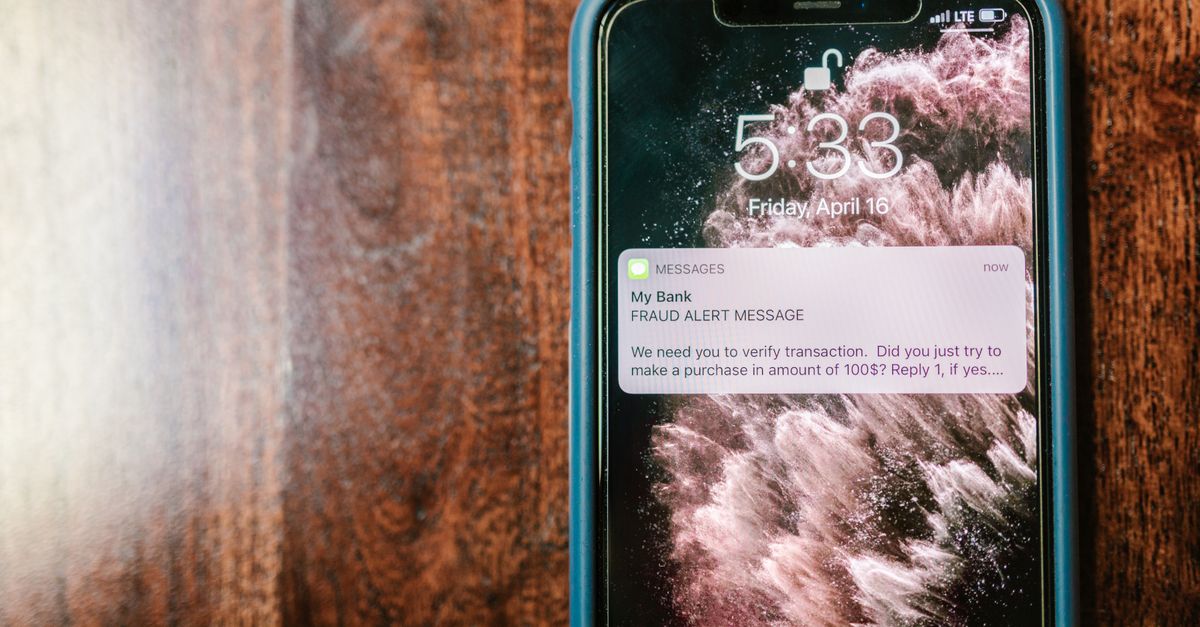
مزید تفصیل: پاکستان میں سائبر‑ایڈڈ مالی دھوکہ دہی کا بڑھتا ہوا خطرہ: آئی ایم ایف کی رپورٹ اور حفاظتی اقدامات
پاکستان میں سائبر‑ایڈڈ مالی دھوکہ دہی کا بڑھتا ہوا خطرہ: آئی ایم ایف کی رپورٹ اور حفاظتی اقدامات
پاکستان میں ڈیجیٹل مالی خدمات کے فروغ کے ساتھ ساتھ سائبر‑ایڈڈ مالی دھوکہ دہی کا خطرہ بھی بے پناہ بڑھ گیا ہے۔ آئی ایم ایف کی حالیہ رپورٹ کے مطابق، پاکستان آسیا کے اندر سب سے زیادہ خطرے کا سامنا کر رہا ہے۔ یہ رپورٹ نہ صرف خطرے کی شدت کو اجاگر کرتی ہے بلکہ بنکنگ سیکٹر کے لیے عملی رہنمائی بھی فراہم کرتی ہے۔
سائبر دھوکہ دہی کا بڑھتا ہوا منظرنامہ
- ڈیجیٹل ٹرانزیکشنز میں اضافہ: موبائل بینکنگ، UPI‑جیسے سسٹم اور آن لائن فنانشل سروسز کے استعمال میں تیزی سے اضافہ ہوا ہے۔ اس کے ساتھ ہی فریب کے نئے طریقے بھی سامنے آ رہے ہیں۔
- بین‑قومی تنظیمی جرائم: سائبر دھوکہ دہی اکثر بین الاقوامی تنظیمی جرائم کے ساتھ جڑی ہوتی ہے، جسے انٹرپول نے عالمی سطح پر سب سے خطرناک جرائم میں شمار کیا ہے۔
- ٹیکنالوجی کا پیچیدہ استعمال: مصنوعی ذہانت، ڈیپ فیک، فیشنگ ایڈوانسڈ ٹیکنیکس اور ایپ‑بیسڈ فریب جیسے جدید ٹیکنالوجی کے استعمال سے دھوکہ دہی کے نئے طریقے سامنے آ رہے ہیں۔
عام فریب کے طریقے
- فیشنگ اور سوشل انجینئرنگ: صارفین کو جھوٹے ای میل یا میسج کے ذریعے اپنی لاگ ان تفصیلات فراہم کرنے پر مجبور کیا جاتا ہے۔
- اکاؤنٹ ٹیک اوور: ہیکرز کسی صارف کے اکاؤنٹ میں داخل ہو کر ٹرانزیکشنز کو غیر قانونی طور پر منتقل کر دیتے ہیں۔
- ڈیپ فیک اور ویڈیو فریب: مصنوعی ذہانت سے بنائی گئی ویڈیوز یا صوتی ریکارڈنگز کے ذریعے صارفین کو دھوکہ دیا جاتا ہے۔
- ایپ‑بیسڈ فریب: موبائل ایپلیکیشنز میں موجود کمزوریوں کا فائدہ اٹھا کر غیر مجاز ٹرانزیکشنز کی جاتی ہیں۔
آئی ایم ایف کی رپورٹ کے اہم نکات
- بڑھتی ہوئی نمائش: رپورٹ میں واضح کیا گیا ہے کہ پاکستان میں سائبر‑ایڈڈ مالی دھوکہ دہی کا خطرہ آسیا میں سب سے زیادہ ہے۔
- بینکنگ سیکٹر کا کمزور نقطہ: بنکنگ سیکٹر کے ڈیجیٹل انفراسٹرکچر میں کمزوریاں اور مشترکہ ٹیکنالوجی پر انحصار خطرے کو بڑھاتے ہیں۔
- بینکنگ کے لیے فریم ورک: آئی ایم ایف نے بنکنگ سیکٹر کے لیے ایک نیا فریم ورک، Bangkok Blueprint for Fraud‑Resilient Financial Services، متعارف کرایا ہے۔
- ریگولیٹری تعاون: رپورٹ میں ریگولیٹری اداروں کے درمیان بہتر تعاون اور ڈیٹا شیئرنگ کی اہمیت پر زور دیا گیا ہے۔
بنکنگ سیکٹر پر اثرات
- پیسے کی دھوکہ دہی: فریب کی وجہ سے لاکھوں روپے کی دھوکہ دہی ہو سکتی ہے، جو صارفین کے اعتماد کو کم کرتی ہے۔
- ٹیکنالوجی فراہم کنندگان پر انحصار: اگر کوئی ٹیکنالوجی فراہم کنندہ ناکام ہو جائے تو کئی بنک ایک ساتھ متاثر ہو سکتے ہیں۔
- قانونی اور ریگولیٹری چیلنجز: ڈیجیٹل فریم ورک کے تحت نئے قوانین اور ریگولیشنز کی ضرورت ہے۔
- ریسک مینجمنٹ: بنکوں کو اپنے ریسک مینجمنٹ فریم ورک کو اپ ڈیٹ کرنا ہوگا تاکہ سائبر خطرات کو مؤثر طریقے سے سنبھالا جا سکے۔
بنکنگ کے لیے حفاظتی اقدامات
1. ٹیکنالوجی کا متنوع استعمال
- مختلف ٹیکنالوجی فراہم کنندگان کے ساتھ معاہدے کریں تاکہ ایک ہی ناکامی کا خطرہ کم ہو۔
- اوپن بینکنگ اور APIs کو محفوظ بنانے کے لیے Zero‑Trust ماڈل اپنائیں۔
- سسٹم کی ریڈنڈنسی کو بڑھانے کے لیے فیل اوور اور ہائی ایویلیبیلیٹی سسٹم نصب کریں۔
2. ریگولیٹری فریم ورک کو مضبوط بنانا
- Bangkok Blueprint کے اصولوں پر عمل پیرا ہو کر ریگولیٹری گائیڈ لائنز بنائیں۔
- فریب کے خلاف مشترکہ رپورٹنگ اور ڈیٹا شیئرنگ کے پلیٹ فارم قائم کریں۔
- SECP اور NAB کے ساتھ مل کر سکیورٹی اسٹیٹمنٹ اور سسٹم ریویو کے لیے مشترکہ فریم ورک تیار کریں۔
3. سائبر سکیورٹی ٹریننگ اور آگاہی
- ملازمین اور صارفین کے لیے مسلسل ٹریننگ پروگرامز چلائیں۔
- فیک اور ڈپ فیک کے بارے میں آگاہی بڑھانے کے لیے آگاہی مہمیں شروع کریں۔
- فیشنگ سمیولیشنز اور ریئل ٹائم ٹیسٹنگ کے ذریعے صارفین کی ریزیلینس کو بہتر بنائیں۔
4. ریسک اسسمنٹ اور مانیٹرنگ
- ریئل ٹائم مانیٹرنگ سسٹم نصب کریں جو غیر معمولی ٹرانزیکشنز کو فوری طور پر فلیگ کرے۔
- AI اور مشین لرننگ پر مبنی انٹروژن ڈیٹیکشن سسٹم اپنائیں۔
- سسٹم لاگز اور انٹریکشنز کی مسلسل آڈٹ کریں تاکہ کسی بھی غیر معمولی سرگرمی کو جلدی سے پہچانا جا سکے۔
5. بیک اپ اور ریزیلینس پلاننگ
- ڈیٹا بیک اپ کے لیے آفسٹ اور کلاؤڈ دونوں پرنسپل اپنائیں۔
- فیل اوور سسٹم تیار رکھیں تاکہ کسی ایک سسٹم کے ڈاؤن ہونے پر بھی ٹرانزیکشنز جاری رہ سکیں۔
- بیک اپ ڈیٹا کو سیکیورٹی کے اعلیٰ معیارات کے ساتھ انکرپٹ کریں۔
عملی سفارشات بنکوں کے لیے
- ٹیکنالوجی فراہم کنندگان کے ساتھ SLA میں واضح سروس لیول ایگریمنٹ شامل کریں۔
- ملازمین کی سکیورٹی آگاہی کو سالانہ کم از کم دو بار اپ ڈیٹ کریں۔
- ریگولیٹری فریم ورک کے مطابق فریب کے خلاف ایک جامع پالیسی بنائیں۔
- بینکنگ سسٹم کی ریڈنڈنسی کو بڑھائیں تاکہ کسی ایک سسٹم کی ناکامی سے مکمل سسٹم متاثر نہ ہو۔
- کمیونٹی اور صارفین کے ساتھ شفافیت بڑھائیں؛ فریب کی صورت میں فوری اطلاع دیں۔
- بہتر ڈیٹا شیئرنگ کے لیے ایک مشترکہ پلیٹ فارم قائم کریں جہاں بنک اور ریگولیٹری ادارے خطرے کی معلومات کا تبادلہ کر سکیں۔
نتیجہ
پاکستان میں سائبر‑ایڈڈ مالی دھوکہ دہی کا خطرہ واضح طور پر بڑھ رہا ہے۔ آئی ایم ایف کی رپورٹ اور Bangkok Blueprint کے تحت بنکنگ سیکٹر کو اپنی حفاظتی حکمت عملیوں کو نیا رخ دینا ہوگا۔ ٹیکنالوجی کا متنوع استعمال، ریگولیٹری فریم ورک کی مضبوطی، ملازمین کی ٹریننگ اور ریئل ٹائم مانیٹرنگ کے ذریعے بنکنگ سیکٹر کو فریب کے خلاف مضبوط بنایا جا سکتا ہے۔ اگر بنکنگ ادارے یہ اقدامات بروقت اپناتے ہیں تو نہ صرف صارفین کا اعتماد برقرار رہے گا بلکہ مالیاتی نظام کی مجموعی ریزیلینس بھی بہتر ہو گی۔
پاکستانی بنکوں اور ریگولیٹری اداروں کو چاہیے کہ وہ اس رپورٹ کو ایک موقع کے طور پر دیکھیں اور اپنے سکیورٹی اور ریسک مینجمنٹ فریم ورک کو مزید بہتر بنائیں۔ اس طرح نہ صرف موجودہ خطرات سے نمٹا جا سکے گا بلکہ مستقبل میں آنے والے نئے سائبر خطرات کے لیے بھی تیار رہیں گے۔
Original source or publisher — consult this source for current information.